


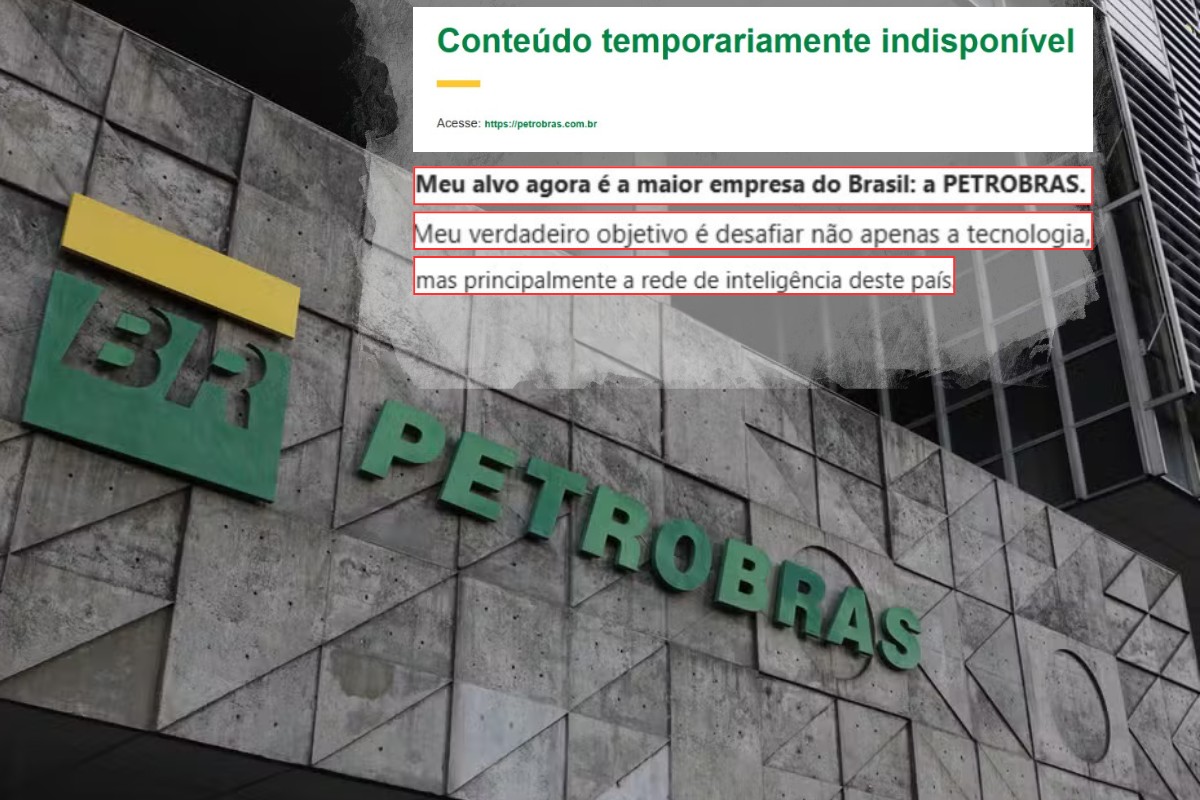
A Petrobras confirmou uma tentativa de ataque cibernético direcionada a seu site externo e ao portal da Agência Petrobras na última quarta-feira, 11 de outubro. O incidente causou lentidão e intermitência temporárias no acesso às páginas, mas, segundo a estatal, não comprometeu seus sistemas internos nem afetou as operações cruciais da companhia. A confirmação reforça a crescente preocupação com a segurança digital de infraestruturas críticas no Brasil, especialmente após um evento similar que atingiu os sistemas da Autoridade Portuária de Santos (APS) dias antes. Uma investigação aprofundada está em curso para determinar a autoria e a extensão dos recentes ciberataques, que levantam sérias questões sobre a resiliência das defesas digitais do país frente a ameaças cada vez mais sofisticadas.
Tentativa de ataque à Petrobras e a resposta da estatal
A empresa de energia Petrobras detalhou que a tentativa de invasão aos seus ambientes digitais externos foi rapidamente identificada. A equipe de segurança da companhia agiu prontamente para estabilizar os acessos e mitigar qualquer impacto adverso. A Petrobras esclareceu que os sites afetados – o portal institucional e o da Agência Petrobras – são hospedados em plataformas externas, sem qualquer conexão direta com seus sistemas internos ou sua infraestrutura operacional principal. Essa separação é uma prática comum de segurança para isolar potenciais ameaças e proteger dados sensíveis e operações críticas.
Detalhes do incidente e a segurança dos sistemas
Apesar da intermitência temporária observada, a Petrobras assegurou que não houve comprometimento da integridade ou confidencialidade de seus dados internos. A estrutura de segurança implementada, que segrega os sistemas operacionais e corporativos dos ambientes externos de acesso público, mostrou-se eficaz em conter a tentativa de invasão. A empresa informou que todas as suas operações e a continuidade dos negócios permaneceram inalteradas, reforçando a robustez de seus protocolos de cibersegurança. Este tipo de ataque, embora não tenha sido bem-sucedido em atingir o cerne das operações, serve como um alerta constante sobre a necessidade de vigilância e aprimoramento contínuo das defesas digitais. Incidentes como este são cada vez mais frequentes e demandam respostas rápidas e eficientes para garantir a proteção de dados e a manutenção da funcionalidade de grandes corporações.
O papel da comunicação do suposto hacker
Antes mesmo da instabilidade ser publicamente confirmada pela Petrobras, uma pessoa que se identificava como “Azael” enviou e-mails a diversos veículos de imprensa. Nessas mensagens, o suposto hacker alegava que derrubaria o site da estatal, chegando a prever o horário do ataque. Curiosamente, a instabilidade nos portais da Petrobras ocorreu minutos após o horário indicado pelo remetente. No mesmo comunicado, “Azael” também reivindicava a autoria de uma invasão anterior aos sistemas da Autoridade Portuária de Santos (APS). No entanto, é crucial ressaltar que até o momento não há confirmação oficial por parte das autoridades competentes sobre a identidade de “Azael” ou sobre sua real participação em qualquer um dos incidentes cibernéticos mencionados. As investigações da Polícia Federal buscam estabelecer a veracidade das declarações e a conexão entre o remetente do e-mail e os eventos ocorridos.
O ataque cibernético ao Porto de Santos
O Porto de Santos, um dos maiores e mais importantes complexos portuários da América Latina, sofreu um severo ataque cibernético dias antes do incidente na Petrobras. Na sexta-feira, 6 de outubro, os sistemas da Autoridade Portuária de Santos (APS) foram comprometidos, resultando em sua completa indisponibilidade. A ocorrência, que se deu após uma queda de energia que afetou os servidores da companhia, mobilizou imediatamente as autoridades e gerou grande preocupação quanto à segurança da infraestrutura crítica nacional. A Polícia Federal (PF) rapidamente instaurou um inquérito para investigar o caso, dada a gravidade e o potencial impacto nas operações de comércio exterior do país. As apurações iniciais indicaram que o incidente se tratava de uma invasão sofisticada, com origem aparentemente fora do território brasileiro, utilizando um software malicioso que bloqueava o acesso a dados e sistemas.
Consequências e a investigação da Polícia Federal
A investigação da Polícia Federal sobre o ataque à APS está em andamento e foca em desvendar a origem, a autoria e a metodologia empregada no incidente. Há indícios de que o software utilizado pelos invasores possuía características de ransomware, um tipo de programa malicioso que criptografa dados e exige resgate para sua liberação. A complexidade do ataque e a localização estrangeira da origem levantam desafios significativos para os investigadores, que buscam identificar os responsáveis e entender as motivações por trás da ação. O caso do Porto de Santos é visto com extrema seriedade, pois ataques a infraestruturas portuárias podem ter amplas repercussões econômicas e de segurança nacional, afetando desde a cadeia de suprimentos até a fiscalização de mercadorias. A PF não tem poupado esforços para reunir evidências e colaborar com agências de segurança cibernética, tanto nacionais quanto internacionais, a fim de trazer clareza a este evento.
Medidas de segurança e o impacto nas operações portuárias
Após a invasão cibernética, a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos) agiu prontamente, elevando o nível de proteção no Porto de Santos para o Nível II. Essa medida de segurança intensificada visa reforçar as defesas e monitorar de perto qualquer atividade suspeita. Apesar da gravidade do ataque aos sistemas da APS, a Autoridade Portuária de Santos confirmou que as operações de navios e os acessos terrestres ao porto foram mantidos, garantindo a continuidade do fluxo de cargas e passageiros. A capacidade de manter as operações críticas, mesmo com a indisponibilidade de alguns sistemas administrativos, demonstra a resiliência operacional da estrutura portuária, mas também sublinha a urgência de fortalecer as defesas cibernéticas para evitar futuras paralisações e garantir a segurança de todos os processos envolvidos no comércio exterior brasileiro.
Ameaças cibernéticas: um cenário em evolução
Os incidentes envolvendo a Petrobras e o Porto de Santos são um reflexo do cenário global de crescente ameaça cibernética. Empresas e instituições, especialmente aquelas que gerenciam infraestruturas críticas, estão constantemente sob a mira de grupos de hackers e criminosos digitais. Estes atores podem ter diversas motivações, que vão desde ganhos financeiros (como no caso de ransomware) até sabotagem, espionagem industrial ou ativismo político. A sofisticação dos ataques tem aumentado, com o uso de técnicas avançadas de engenharia social, malwares personalizados e exploração de vulnerabilidades zero-day, tornando a defesa digital um desafio complexo e dinâmico. A proteção contra essas ameaças exige não apenas investimentos em tecnologia, mas também na capacitação de equipes, na implementação de protocolos rigorosos e na constante atualização das estratégias de segurança.
O perfil do suposto atacante e suas motivações
A figura de “Azael”, que se reivindicou autor de ambos os ataques via e-mail, levanta questões sobre o perfil dos atacantes. Suas mensagens, que incluíam críticas à Polícia Federal e um desafio aos sistemas de segurança e inteligência do país, sugerem motivações que podem ir além do lucro financeiro, talvez buscando notoriedade ou expressando descontentamento com as autoridades. Ele alegou ter atacado o Porto de Santos “sem deixar rastros”, uma afirmação que as investigações da PF buscam confirmar ou refutar. A ausência de uma confirmação oficial sobre a identidade e a real capacidade de “Azael” ressalta a dificuldade de atribuir autoria em ataques cibernéticos, onde a manipulação de identidades e a ocultação de rastros são práticas comuns. Analisar o perfil e as motivações dos atacantes é crucial para desenvolver estratégias de prevenção e resposta mais eficazes.
A importância da cibersegurança para infraestruturas críticas
Os recentes ataques a entidades como a Petrobras e a Autoridade Portuária de Santos sublinham a importância vital da cibersegurança para infraestruturas críticas de uma nação. Setores como energia, transporte, finanças e telecomunicações são alvos primários devido ao seu impacto direto na economia e na vida dos cidadãos. Um ataque bem-sucedido a esses sistemas pode causar prejuízos financeiros bilionários, interrupções em serviços essenciais, vazamento de dados sensíveis e, em casos extremos, comprometer a segurança nacional. Portanto, é imperativo que governos e empresas invistam continuamente em tecnologias de ponta, treinamento de pessoal, desenvolvimento de planos de contingência e na criação de uma cultura de cibersegurança robusta. A colaboração entre o setor público e privado, bem como a cooperação internacional, são fundamentais para enfrentar essa crescente e complexa ameaça global.
Conclusão
Os incidentes cibernéticos que afetaram a Petrobras e o Porto de Santos servem como um lembrete contundente da vulnerabilidade do ambiente digital e da necessidade premente de fortalecer a segurança cibernética em infraestruturas críticas. Embora a Petrobras tenha conseguido conter o ataque aos seus sites externos sem comprometimento de suas operações internas, o Porto de Santos experimentou uma interrupção significativa de seus sistemas, destacando diferentes níveis de impacto e resiliência. As investigações da Polícia Federal são cruciais para esclarecer a autoria e as motivações por trás desses ataques, especialmente diante das reivindicações de um suposto hacker. É evidente que a proteção de ativos digitais estratégicos não é apenas uma questão de tecnologia, mas um desafio multifacetado que exige constante vigilância, investimentos robustos e uma colaboração eficaz entre todas as esferas de governo e o setor privado. A capacidade de prever, detectar e responder a ameaças cibernéticas tornou-se um pilar fundamental da segurança e soberania nacional.
FAQ
O que exatamente aconteceu com os sites da Petrobras?
A Petrobras confirmou uma tentativa de ataque cibernético aos seus sites externos (portal institucional e portal da Agência Petrobras) na quarta-feira, 11 de outubro. Isso causou lentidão e intermitência temporárias no acesso.
Os sistemas internos da Petrobras foram afetados pelo ataque?
Não. A Petrobras assegurou que seus sistemas internos e operações críticas não foram acessados ou impactados pela tentativa de ataque, uma vez que os sites externos são hospedados em ambientes separados e não têm conexão direta com a infraestrutura principal da companhia.
Quem é “Azael” e qual sua conexão com os incidentes?
“Azael” é o nome de uma pessoa que se identifica como hacker e enviou e-mails à imprensa reivindicando a autoria da tentativa de ataque à Petrobras e de uma invasão anterior aos sistemas da Autoridade Portuária de Santos. No entanto, a Polícia Federal ainda não confirmou oficialmente a identidade de “Azael” nem sua participação nos incidentes.
Qual foi o impacto do ataque cibernético no Porto de Santos?
Os sistemas da Autoridade Portuária de Santos (APS) ficaram indisponíveis na sexta-feira, 6 de outubro, após uma invasão cibernética que utilizou um software capaz de bloquear o acesso a dados. Embora as operações de navios e acessos terrestres tenham sido mantidos, o incidente levou a Comissão Estadual de Segurança Pública nos Portos (Cesportos) a elevar o nível de proteção no porto.
A Polícia Federal está investigando ambos os incidentes?
Sim. A Polícia Federal instaurou um inquérito para investigar o ataque aos sistemas da Autoridade Portuária de Santos (APS). Quanto à tentativa de ataque à Petrobras, a PF está apurando as informações, incluindo as reivindicações do suposto hacker “Azael”, para verificar possíveis conexões entre os dois eventos.
Para se manter atualizado sobre as últimas notícias de cibersegurança e entender como proteger seus dados e operações, acompanhe as análises especializadas e comunicados oficiais das autoridades.
Fonte: https://g1.globo.com


