

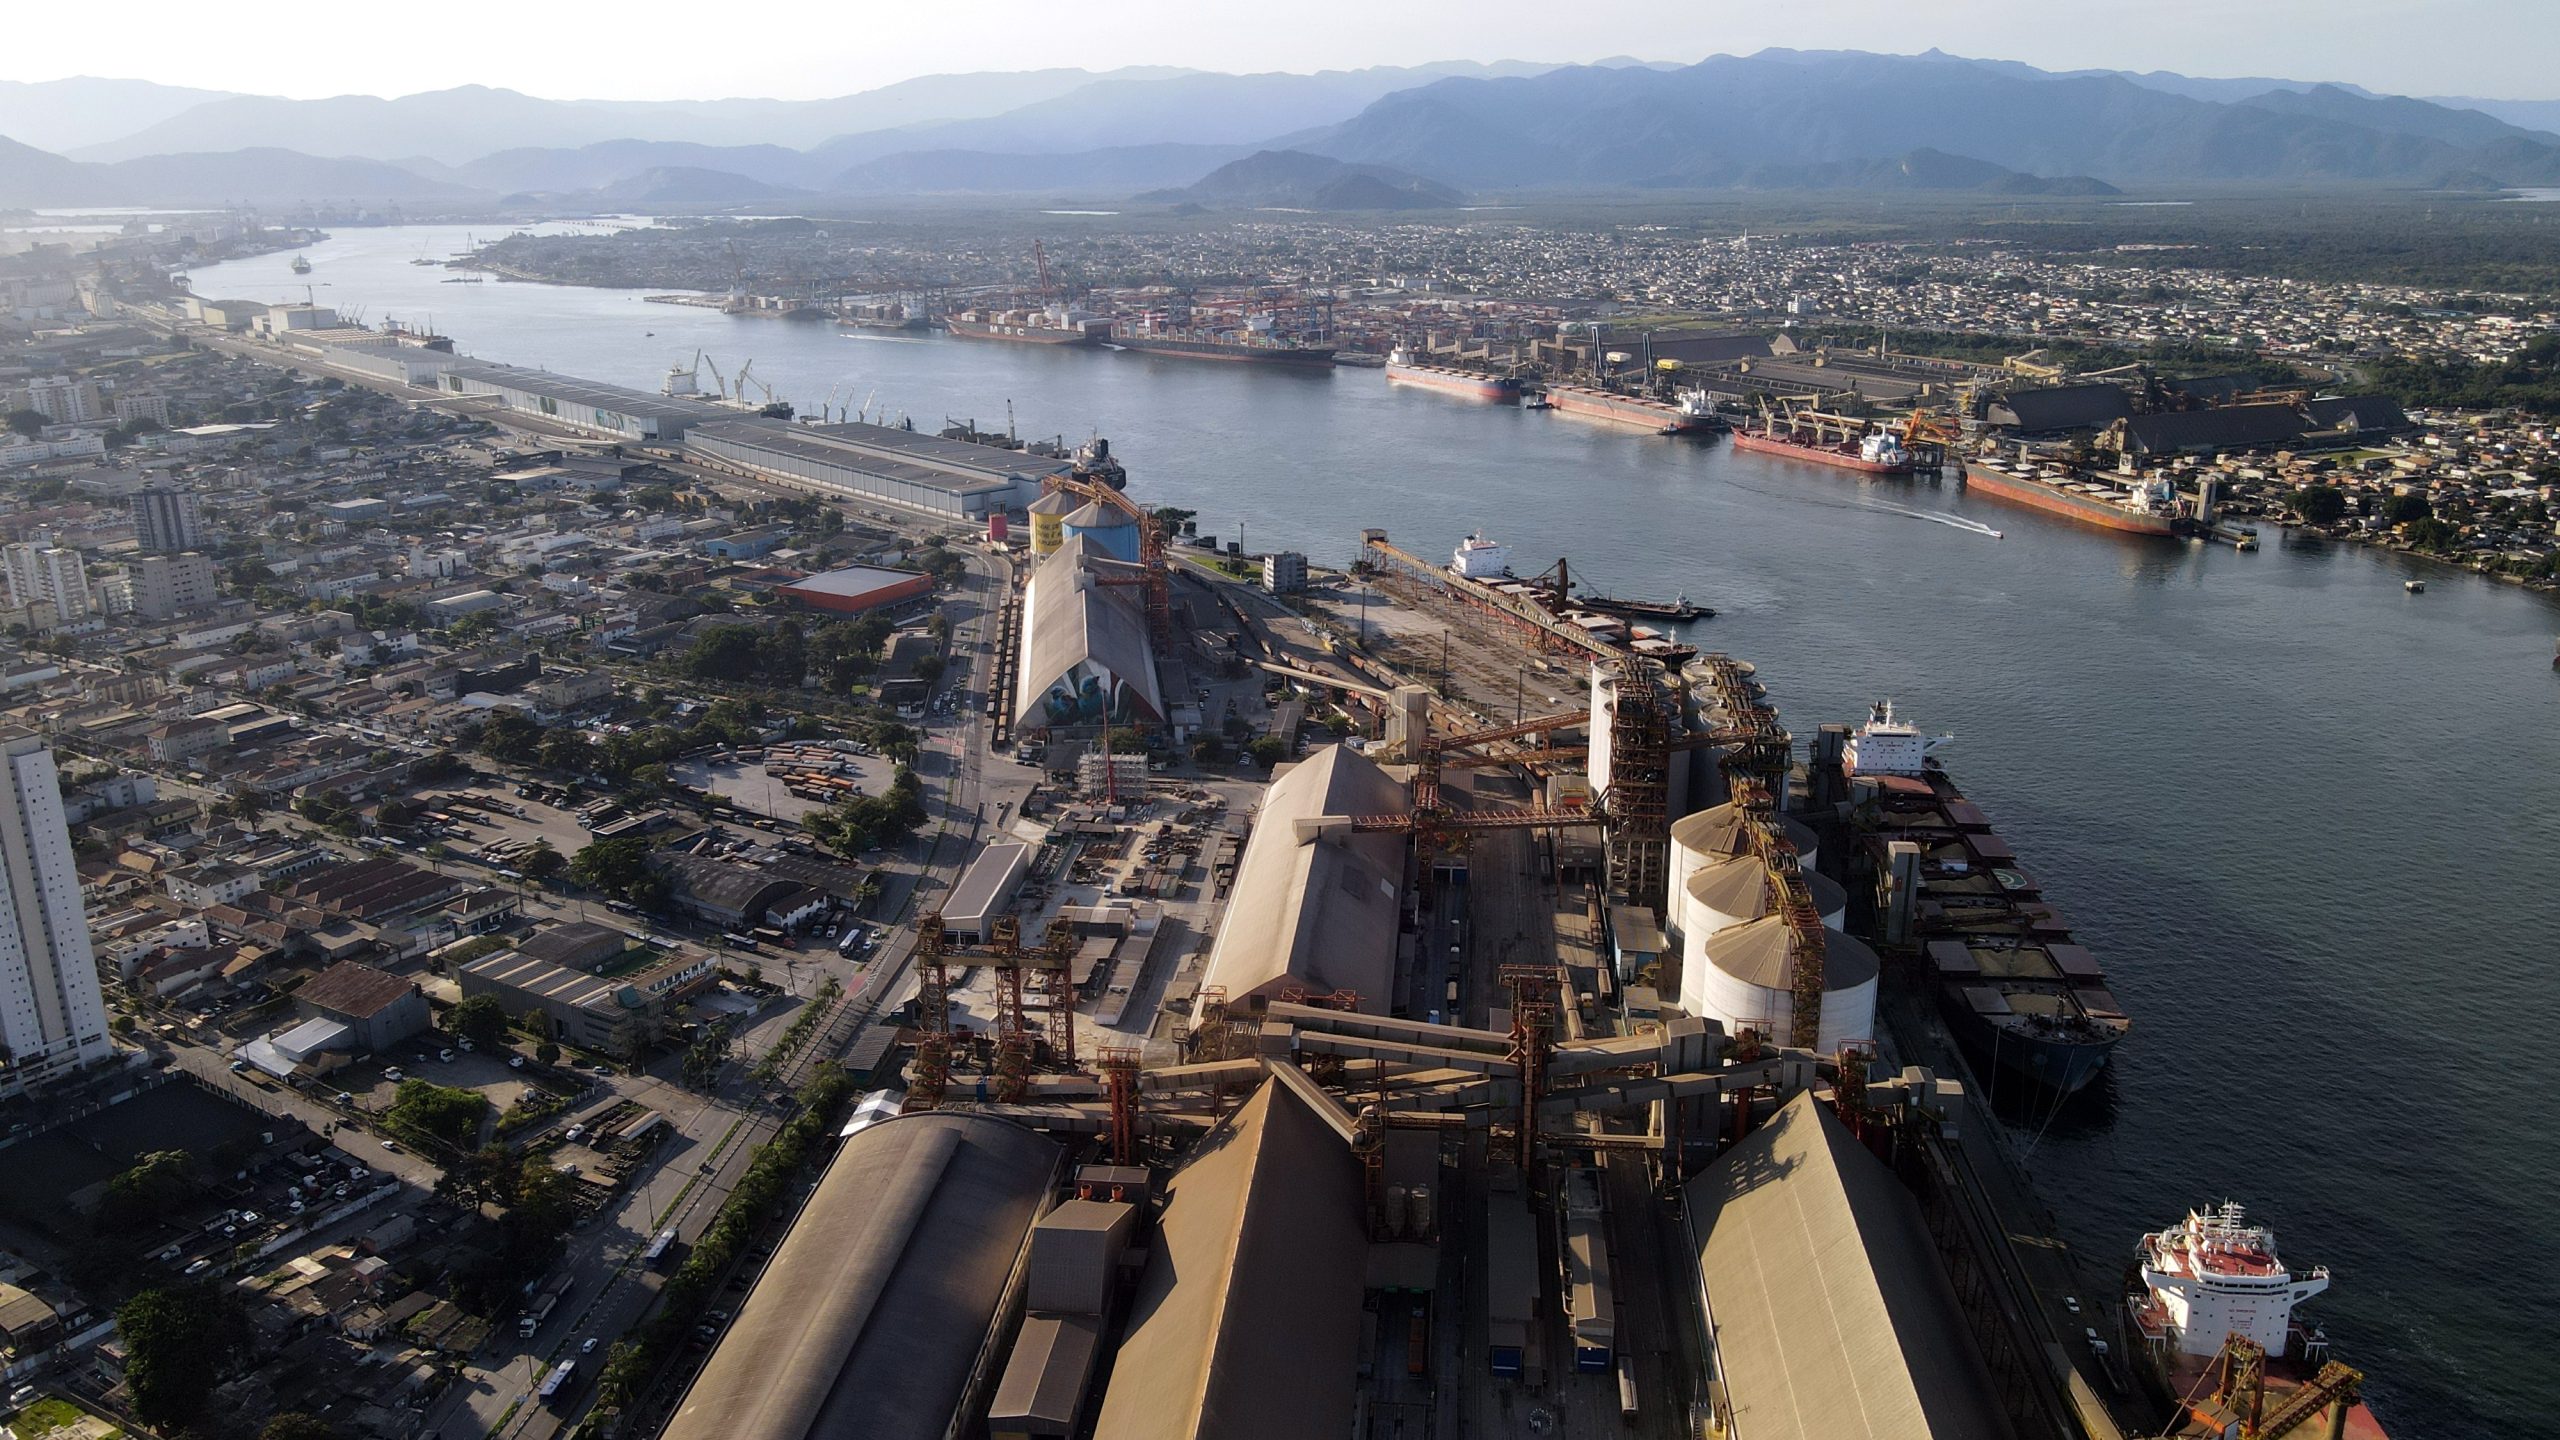
O Porto de Santos, o maior complexo portuário da América Latina e peça fundamental para a economia brasileira, foi recentemente alvo de um sofisticado ataque cibernético. Em resposta ao incidente ocorrido em 6 de novembro, a Autoridade Portuária de Santos (APS) implementou um robusto plano de contingência, reforçando significativamente a segurança e o controle de acessos em suas instalações. As medidas, que entraram em vigor em 19 de novembro, visam garantir a integridade das operações e a proteção contra futuras ameaças digitais. Este episódio acende um alerta sobre a crescente vulnerabilidade de infraestruturas críticas a ciberataques, exigindo uma reavaliação constante das estratégias de cibersegurança no Porto de Santos e em outros setores vitais. A resposta imediata da APS demonstra um compromisso com a continuidade dos serviços e a segurança nacional.
O ataque cibernético e as primeiras reações
Impacto operacional e investigações
O ataque cibernético que atingiu o Porto de Santos, um dos mais movimentados do mundo, ocorreu em 6 de novembro, logo após uma queda de energia. A Autoridade Portuária de Santos (APS) confirmou o incidente, que rapidamente mobilizou equipes internas e externas para avaliar a extensão dos danos. Embora a APS tenha afirmado que, até o momento, não foram identificados vazamentos de dados, a instabilidade nos sistemas administrativos foi imediata e significativa. Os principais sistemas, como o SDD e o SAP, cruciais para a gestão de processos e recursos, ficaram total ou parcialmente indisponíveis para os colaboradores. Em 17 de novembro, a APS informou que, embora já estivessem em fase de restabelecimento parcial, mais de trinta outros sistemas operacionais ainda dependiam de modos alternativos de funcionamento, impactando a agilidade de algumas rotinas.
Diante da gravidade do ocorrido e da importância estratégica do Porto de Santos, a Polícia Federal (PF) foi acionada e iniciou uma investigação detalhada para apurar as circunstâncias e a autoria do ataque. A prioridade é determinar a natureza da intrusão, as vulnerabilidades exploradas e garantir que os responsáveis sejam identificados. Paralelamente, em uma demonstração de colaboração setorial, a APS reuniu-se com aproximadamente 60 representantes de terminais portuários no dia 17 de novembro. O objetivo do encontro foi apresentar um panorama da situação e coordenar esforços para a recuperação de registros de movimentação de cargas e informações pertinentes ao período posterior ao ataque, minimizando os efeitos sobre a cadeia logística. Esta cooperação é vital para restaurar a plena capacidade operacional e manter a transparência das operações.
Reforço das medidas de segurança e controle de acesso
Detalhes das novas diretrizes
Em resposta direta à ameaça digital e seguindo uma determinação expressa da Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis de São Paulo (Cesportos-SP), a APS instituiu um conjunto abrangente de medidas de segurança. A intensificação do controle de acesso ao cais do Porto de Santos começou em 19 de novembro, visando blindar a infraestrutura física enquanto os sistemas digitais são plenamente restaurados. Uma das ações centrais foi o notável reforço da Guarda Portuária, com um aumento na presença de agentes e viaturas em pontos estratégicos dos acessos ao cais. Esta maior visibilidade e capacidade de resposta tática são essenciais para dissuadir e conter qualquer tentativa de intrusão física.
Adicionalmente, foram implementados rigorosos procedimentos de revista. Bolsas, mochilas e veículos que buscam acesso às áreas restritas do porto agora passam por inspeções mais detalhadas e frequentes. Essa intensificação busca identificar e impedir a entrada de materiais não autorizados ou pessoas com intenções maliciosas. Outra mudança crucial reside na exigência de uma justificativa profissional formal para acessar áreas consideradas restritas. Este documento deve ser encaminhado previamente por e-mail e é minuciosamente conferido pelos guardas nos portões de acesso, garantindo que apenas pessoal autorizado e com propósitos legítimos possa transitar nessas zonas sensíveis.
O sistema de credenciamento também foi afetado. Novos credenciamentos foram temporariamente suspensos, e o controle de acesso ao cais, que antes era predominantemente digital, passou a ser registrado manualmente. As entradas e saídas são meticulosamente anotadas em registros físicos até o completo restabelecimento dos sistemas eletrônicos. No entanto, para casos de necessidade urgente e justificada, o acesso ainda pode ser autorizado mediante a apresentação de documentação completa, assinatura de responsabilidade e carimbo oficial, assegurando um balanço entre segurança e continuidade operacional. Essas diretrizes visam não apenas mitigar riscos imediatos, mas também estabelecer um novo padrão de vigilância e controle para o maior porto do Brasil.
A resiliência do Porto de Santos diante de ameaças digitais
Ataques cibernéticos representam uma das maiores ameaças à infraestrutura crítica global, e o incidente no Porto de Santos reafirma essa realidade. Contudo, a resposta ágil e coordenada da Autoridade Portuária de Santos (APS), em conjunto com as forças de segurança estaduais e federais, demonstra a capacidade de resiliência e adaptação de uma organização vital para o país. Desde o momento do ataque, não foram registrados incidentes secundários relacionados à segurança pública nas instalações portuárias, um indicativo da eficácia das medidas emergenciais implementadas. O compromisso em manter a proteção das instalações portuárias é evidente no reforço contínuo da Guarda Portuária e na revisão dos procedimentos de acesso.
A recuperação dos sistemas, ainda que gradual, e a colaboração com os terminais portuários para reconstrução de dados são passos fundamentais para restabelecer a normalidade plena. Mais do que um mero incidente técnico, este evento serve como um poderoso lembrete da necessidade de investimentos contínuos em cibersegurança, treinamento de pessoal e planos de contingência robustos para proteger ativos estratégicos. A experiência do Porto de Santos, um gigante logístico, destaca a importância de uma postura proativa na defesa contra ameaças digitais que evoluem constantemente. A capacidade de reagir, adaptar e reforçar a segurança em face de adversidades é crucial para a manutenção da confiança e da fluidez do comércio exterior brasileiro.
Perguntas frequentes
Q1: Quando ocorreu o ataque cibernético no Porto de Santos?
O ataque cibernético ocorreu na sexta-feira, 6 de novembro, após uma queda de energia nas instalações da Autoridade Portuária de Santos (APS).
Q2: Quais foram as principais medidas de segurança adotadas após o incidente?
As principais medidas incluíram o reforço da Guarda Portuária, aumento das revistas em acessos, exigência de justificativa profissional para áreas restritas, registro manual de entradas e saídas, e suspensão temporária de novos credenciamentos.
Q3: Houve vazamento de dados ou incidentes de segurança pública após o ataque?
Até o momento, a Autoridade Portuária de Santos (APS) informou não ter identificado vazamento de dados. Não foram registrados incidentes relacionados à segurança pública no Porto desde o ataque.
Q4: Quem está investigando o ataque cibernético no Porto de Santos?
A Polícia Federal (PF) está responsável pela investigação do ataque cibernético para determinar suas causas e responsáveis.
Mantenha-se atualizado sobre as operações e a segurança do Porto de Santos, um pilar essencial para a economia brasileira e a cibersegurança nacional.
Fonte: https://g1.globo.com